谷歌数据中心安全及设计的最佳实践 数据技术视角
谷歌作为全球最大的互联网公司之一,其数据中心支撑着搜索、广告、云服务等核心业务。在数据技术飞速发展的背景下,谷歌数据中心在安全与设计方面积累了丰富的最佳实践。本文从数据技术视角,系统梳理谷歌在数据中心安全、架构设计、运维管理等方面的核心经验,为业界提供参考。
一、数据中心安全最佳实践
1. 物理安全
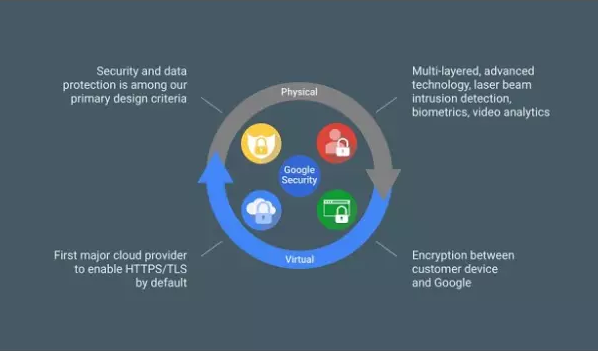
- 多层防御:谷歌数据中心采用周界围墙、生物识别门禁、金属探测、车辆拦截等多层物理防护,确保只有授权人员才能进入关键区域。
- 定制硬件:自研服务器、网络设备,移除不必要的组件(如摄像头、Wi-Fi),减少攻击面,并实现硬件级安全启动。
- 环境监控:7x24小时监控温度、湿度、烟雾、电力等,结合AI预测性维护,防止物理故障导致服务中断。
2. 网络安全
- 零信任架构:基于BeyondCorp模型,不依赖网络边界,对所有访问请求进行身份验证和授权,实现“从不信任,始终验证”。
- 微隔离:通过软件定义网络(SDN)将数据中心网络划分为细粒度安全域,限制横向移动,即使单点被攻破,影响范围也极小。
- 加密通信:数据中心内部服务间通信默认使用双向TLS加密,密钥由中央密钥管理服务动态轮换。
3. 数据安全
- 默认加密:所有静态数据在存储层自动加密,密钥由Cloud KMS管理,支持客户自管密钥(CSEK)。
- 数据脱敏与访问控制:基于属性的访问控制(ABAC)和最小权限原则,确保员工只能访问业务必需的数据。
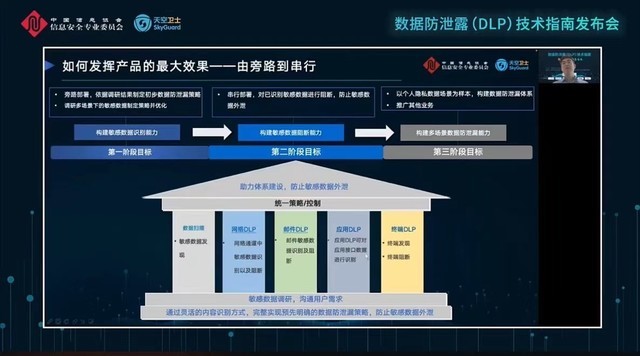
- 数据防泄漏(DLP):部署AI驱动的DLP系统,实时监控敏感数据流动,防止内部威胁。
4. 合规与审计
- 全球合规:满足GDPR、HIPAA、ISO 27001等标准,数据中心选址考虑当地法律要求。
- 持续审计:基于机器学习的行为分析,自动检测异常访问模式,并触发告警。
二、数据中心设计最佳实践
1. 可扩展架构
- 模块化设计:数据中心按“区域-集群-机架”层级模块化建设,支持快速扩容。每个模块独立供电、制冷,降低耦合。
- 软件定义基础设施:计算、存储、网络资源全部池化,通过Borg(Kubernetes前身)等编排系统动态调度,提升利用率。
- 全球负载均衡:通过Maglev、全球缓存等,将用户请求导向最近的数据中心,降低延迟,提高容灾能力。
2. 能效与可持续性
- 高效冷却:采用自然冷却、冷通道封闭、液体冷却等技术,将PUE(能源使用效率)降至1.1左右。
- 可再生能源:全球数据中心使用100%可再生能源,通过PPA(电力购买协议)投资风能、太阳能。
- AI优化:利用DeepMind AI预测制冷需求,节省30%能耗。
3. 高可用与容灾
- 冗余设计:电力、网络、冷却均采用N+1或2N冗余,单点故障不影响服务。
- 多地域复制:关键数据跨地域异步复制,确保区域级灾难时快速恢复。
- 故障注入测试:定期进行混沌工程实验,验证系统韧性。
4. 自动化运维
- AIOps:利用机器学习预测硬件故障,自动迁移工作负载,减少停机时间。
- 机器人巡检:使用自主机器人进行设备巡检,收集温度、噪音等数据,提高运维效率。
- 零接触部署:服务器出厂预配置,上架后自动加入集群,减少人工干预。
三、数据技术支撑下的创新实践
1. 大数据与AI安全分析
- 谷歌利用PB级日志数据训练安全模型,实时检测异常流量和潜在入侵。
- 通过TensorFlow等框架,构建用户行为分析(UEBA)系统,识别内部威胁。
2. 区块链与分布式信任
- 探索区块链技术用于数据完整性验证和审计跟踪,增强透明度。
3. 边缘计算与5G
- 将部分计算能力下沉到边缘,减少中心依赖,同时确保边缘节点安全(如TPM芯片)。
四、与展望
谷歌数据中心安全与设计的最佳实践,核心在于“纵深防御、自动化、可持续”。通过零信任、加密、AI运维等手段,保障了全球服务的稳定与安全。随着量子计算、6G等新技术发展,数据中心将面临新挑战,但谷歌的实践为行业提供了宝贵范式。企业可借鉴其模块化、软件定义、绿色节能等理念,构建适应自身需求的数据中心。
如若转载,请注明出处:http://www.bzhile.com/product/39.html
更新时间:2026-10-30 20:17:56